
Leçon 25 · Expert · 15 min
Politique d'usage et souveraineté : charte d'entreprise et IA
Établir la politique d'usage de l'IA en entreprise. Articuler cloud public, Gemini Workspace et serveurs souverains on-premise sans fuite.
- Objectif
- Vous saurez formaliser la charte d'usage de l'IA de votre structure et déterminer l'arbitrage entre cloud public et infrastructure souveraine.
- Compétences
- Cadrer

Votre première tentative, sans aide
Rédigez la règle des trois feux (vert, orange, rouge) pour encadrer le type de données que vos collaborateurs ont le droit de soumettre à l'IA.
Une politique d'usage de l'IA ne consiste pas à interdire les outils, mais à définir les règles du jeu pour protéger l'entreprise. En articulant une gouvernance en trois cercles (ce qui est libre, ce qui exige anonymisation, ce qui est strictement prohibé), vous éliminez les risques de fuite de données tout en encourageant l'innovation des équipes au quotidien.
1La gouvernance des trois cercles : concilier agilité et sécurité
La gouvernance des trois cercles permet de concilier agilité opérationnelle et sécurité juridique au sein de l'organisation. Définir des zones d'usage explicites évite la paralysie administrative tout en protégeant les actifs stratégiques de l'entreprise.
Une politique d'usage moderne structure les données en trois cercles étanches. Le Cercle Vert regroupe les informations publiques et la veille courante : l'usage de Gemini y est libre sans formalité. Le Cercle Orange couvre les données de travail internes (comptes rendus, projets) : leur traitement exige l'activation de licences professionnelles protégées (Enterprise Data Protection). Le Cercle Rouge englobe les secrets de fabrication vitaux, les données de santé et les litiges sensibles, pour lesquels tout dépôt dans un outil d'IA externe demeure strictement prohibé.
Cercle de gouvernance Types de données concernées Environnement autorisé Règle de conformité Cercle Vert (Libre) Articles publics, textes réglementaires, veille Gemini gratuit ou Workspace Aucune restriction de diffusion Cercle Orange (Encadré) Notes internes, rapports d'activité, bilans Licence Workspace Entreprise obligatoire Interdiction de réutilisation pour l'entraînement Cercle Rouge (Interdit) Brevets non déposés, données de santé, RH graves Aucun outil grand public Traitement interne souverain sur site uniquement 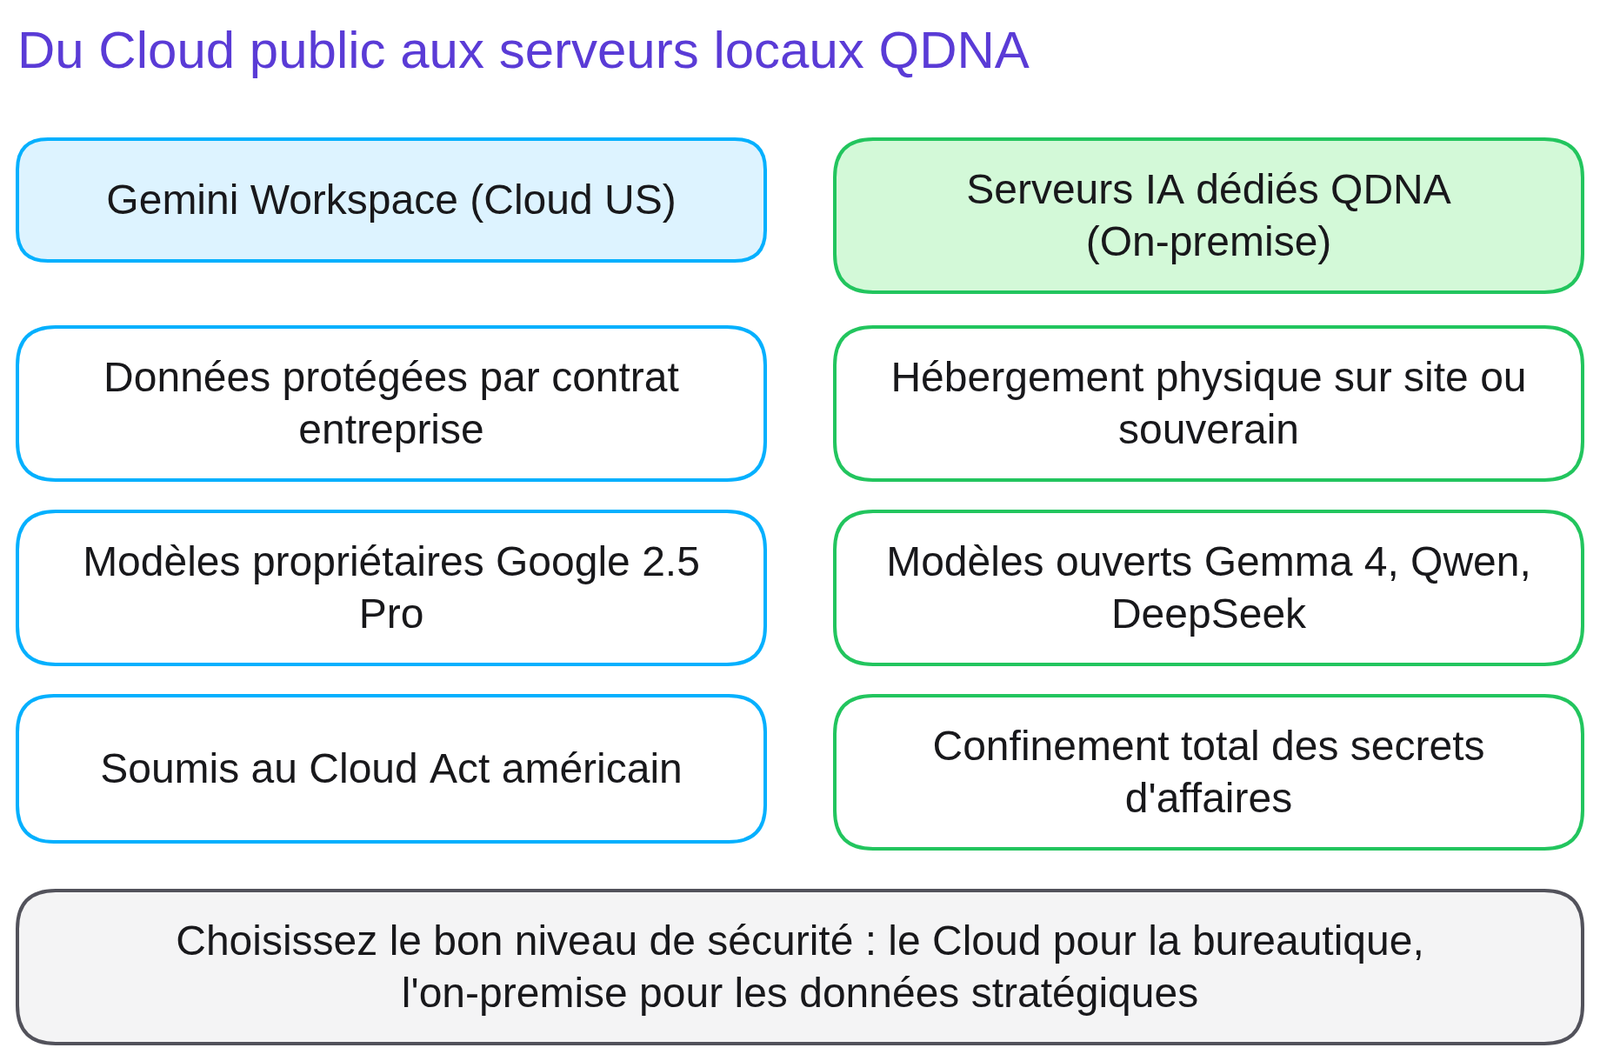
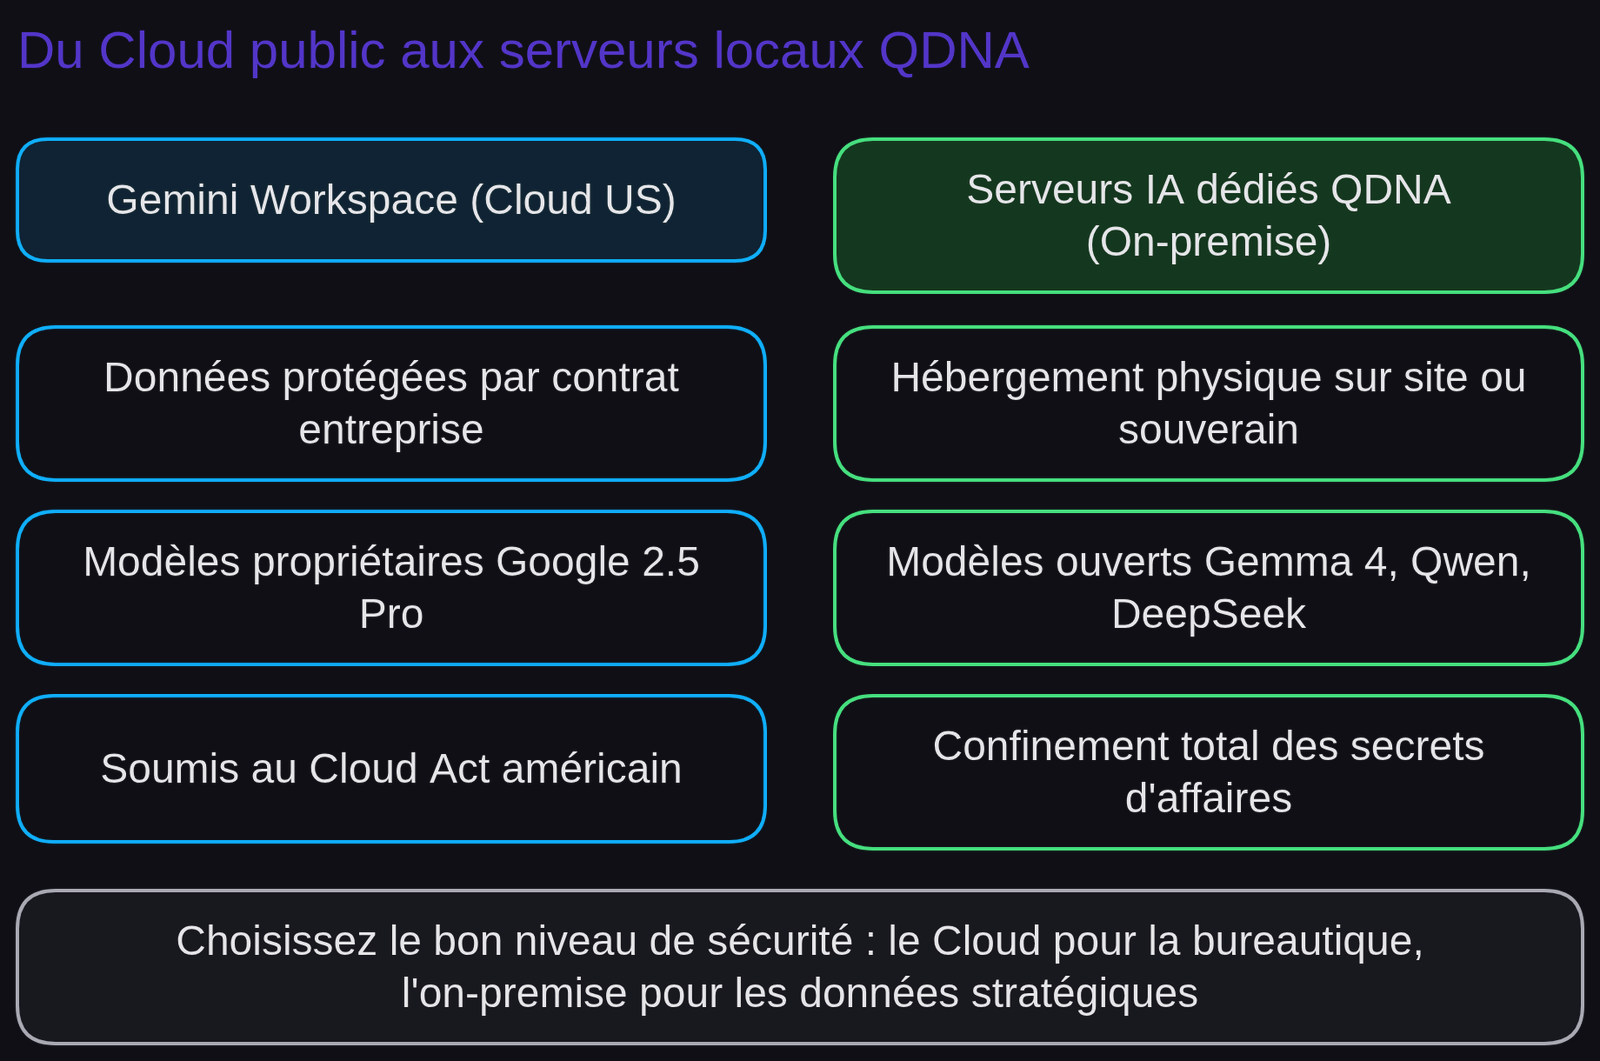
Schéma « Gouvernance IA et souveraineté QDNA »Schéma généré par IA et relu 2La matrice de classification des données pour une PME ou un grand compte
La matrice de classification des données pour une PME ou un grand compte démontre comment formaliser des frontières de sécurité claires pour qu'aucun collaborateur n'ait de doute avant de coller un texte professionnel.
Une direction des systèmes d'information souhaite publier une charte claire pour ses 500 salariés.
Charte faible.
L'utilisation des intelligences artificielles génératives est strictement interdite sur l'ensemble des postes de travail de l'entreprise sans dérogation écrite préalable de la direction générale.Les collaborateurs contournent l'interdiction en utilisant Gemini sur leur smartphone personnel pour leurs tâches urgentes, créant un Shadow AI massif et incontrôlable.
Charte forte.
Matrice d'usage IA : 1) Données publiques (Cercle Vert) : usage libre sur tous postes ; 2) Documents de travail (Cercle Orange) : traitement autorisé exclusivement sous notre compte Google Workspace protégé, avec anonymisation des noms de personnes ; 3) Données financières confidentielles et dossiers médicaux (Cercle Rouge) : interdiction absolue. Tout manquement au Cercle Rouge engage la responsabilité de l'agent.Ce qui change. Les règles sont réalistes, pragmatiques et graduées : les salariés adoptent massivement l'environnement sécurisé fourni par l'entreprise sans recourir à des outils non maîtrisés.
3Rédiger la charte d'usage de l'IA de votre organisation en 5 règles
Rédiger la charte d'usage de l'IA de votre organisation en 5 règles vous apprend à formaliser un cadre de sécurité partagé qui protège juridiquement l'entreprise sans brider l'efficacité collective.
Considérez l'activité réelle de votre département. Rédigez les 5 règles fondamentales régissant les outils autorisés, la manipulation des données personnelles, l'audit humain obligatoire et les sanctions en cas de fuite.
Lancez ce prompt :
« Agis en Directeur de la Conformité et DPO d'entreprise. Rédige une charte d'usage de l'intelligence artificielle en 5 articles clairs et opérationnels de 25 mots chacun : 1) Outils autorisés ; 2) Protection des données personnelles ; 3) Contrôle humain obligatoire ; 4) Transparence interne ; 5) Signalement des anomalies. 130 mots. »
Grille d'auto-évaluation : (a) les 5 articles abordent les enjeux réglementaires majeurs ; (b) la distinction entre outils gratuits et licences d'entreprise est formalisée ; (c) la responsabilité finale de la validation humaine est explicitement rappelée.
4Publier une interdiction totale et théorique qui pousse les salariés vers le Shadow AI
Publier une interdiction totale et théorique qui pousse les salariés vers le Shadow AI est la plus grande erreur stratégique d'une direction juridique ou informatique.
Interdire sans proposer d'alternative protégée ne supprime pas l'usage : cela le rend invisible. Les collaborateurs continuent d'utiliser Gemini en secret sur des comptes personnels non sécurisés pour gagner du temps, exposant l'organisation à des fuites de données indétectables.
Correction : fournissez un environnement d'entreprise étanche (Google Workspace avec Enterprise Data Protection) et formez les équipes aux limites de sécurité.
Règle à retenir : une bonne politique d'usage sécurise et accompagne l'utilisation de l'IA, elle ne fait pas semblant de pouvoir l'ignorer.
5Quiz
Trois questions, correction immédiate. Le retour explique chaque option.
6Preuve de maîtrise
Rédigez la charte d'usage de l'IA pour votre organisation : détaillez la classification des données en trois niveaux et les 5 règles d'or déontologiques imposées à tous.

Critères
Ce que vous écriviez au début de la leçon


Pour aller plus loin
Retrouvez les notions de gouvernance, de protection des données d'entreprise et de Shadow AI. Félicitations : vous avez complété l'intégralité des 25 leçons du cursus Google Gemini. Pour valider vos compétences, déposez vos preuves sur votre page Mon compte et demandez l'émission de vos Badges vérifiables.
Questions fréquentes
Pourquoi une interdiction totale de l'IA est-elle dangereuse pour l'entreprise ?
Parce qu'elle ne supprime pas l'usage : elle le rend clandestin (Shadow AI). Les salariés utilisent alors leurs comptes personnels non sécurisés sur leurs smartphones personnels, multipliant les fuites de données.
Qu'est-ce que l'arbitrage Cloud vs On-premise souverain ?
Le Cloud (Gemini) apporte une puissance illimitée et des fenêtres de 2 millions de tokens. L'On-premise (serveurs IA dédiés en local type QDNA) garantit l'étanchéité absolue pour les secrets industriels et les données de santé.
Qui doit rédiger la charte d'usage de l'IA ?
Un groupe de travail transverse associant la DSI, le responsable de la sécurité des systèmes d'information (RSSI), la direction juridique (DPO) et les référents métiers.